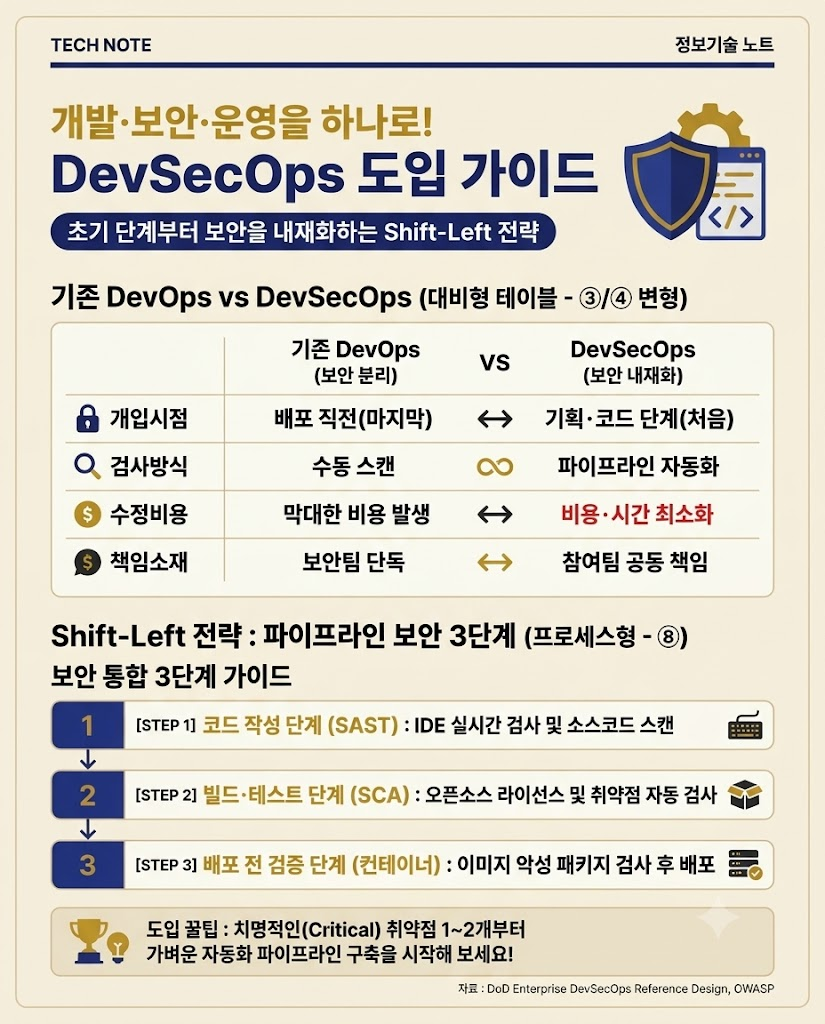
클라우드 네이티브 환경에서 애플리케이션 배포와 업데이트는 하루에도 수십 번씩 빠르게 이루어집니다. 과거처럼 개발이 모두 끝난 뒤에 보안 검사를 진행하면 배포 일정을 맞출 수 없고 막대한 수정 비용이 발생합니다. 이를 해결하기 위해 개발(Dev), 보안(Sec), 운영(Ops)을 하나로 통합하여 초기 단계부터 보안을 내재화하는 'DevSecOps'와 'Shift-Left' 전략이 필수적입니다. 본문에서 DevSecOps의 핵심 개념, 보안 통합 3단계, 그리고 성공적인 도입 방법을 즉시 확인하시기 바랍니다.
한눈에 보는 DevSecOps 핵심 용어 사전
1. 클라우드 네이티브 (Cloud Native)
클라우드의 장점을 최대한 활용하여 애플리케이션을 구축하고 실행하는 방식입니다. 컨테이너(Container), 마이크로서비스(MSA), 동적 오케스트레이션(Kubernetes)을 주로 사용합니다.
2. CI/CD (지속적 통합/지속적 배포)
개발자가 작성한 코드를 자동으로 빌드, 테스트하고 실제 운영 환경에 배포하는 자동화된 파이프라인(Pipeline)을 의미합니다.
3. Shift-Left (시프트-레프트) 전략
소프트웨어 개발 주기(SDLC)의 맨 마지막(오른쪽)에 있던 '보안 검사'를 개발 초기 단계(왼쪽)로 앞당겨서 수행한다는 DevSecOps의 핵심 철학입니다.
4. SAST (정적 애플리케이션 보안 테스트)
프로그램을 실행하지 않고, 개발자가 작성한 소스 코드 자체를 스캔하여 보안 취약점(예: SQL 인젝션, 버퍼 오버플로우)을 찾아내는 화이트박스 검사 기법입니다.
5. DAST (동적 애플리케이션 보안 테스트)
프로그램을 실제로 실행해 놓은 상태에서, 해커처럼 외부에서 다양한 공격 패킷을 보내 취약점을 찾아내는 블랙박스 검사 기법입니다.
기존 DevOps와 DevSecOps 프로세스의 결정적 차이
DevOps(개발+운영)는 '속도'를 최우선으로 하여 빠른 배포를 목표로 합니다. 하지만 이 과정에서 보안이 누락되거나, 출시 직전 보안팀의 제동으로 오히려 배포가 지연되는 '병목 현상'이 잦았습니다. DevSecOps는 이 병목을 없애기 위해 보안 도구를 파이프라인 전반에 자동화하여 녹여냅니다.
| 구분 | 기존 DevOps (보안 분리) | DevSecOps (보안 내재화) |
|---|---|---|
| 보안 개입 시점 | 개발 완료 후 배포 직전 (맨 마지막) | 기획 및 코드 작성 단계부터 지속 개입 (Shift-Left) |
| 보안 검사 방식 | 보안팀에 의한 수동 스캔 및 점검 | CI/CD 파이프라인에 도구 연동 및 자동화 |
| 수정 비용과 시간 | 완성 후 수정하므로 구조 변경 비용이 막대함 | 초기에 오류를 잡아내어 수정 비용과 시간 최소화 |
| 책임 소재 | "개발은 개발팀이, 보안은 보안팀이" | "보안은 개발, 운영, 보안팀 모두의 공동 책임" |
Shift-Left 전략: 파이프라인 보안 통합 3단계 가이드
STEP 1: 코드 작성 단계 (IDE 및 SAST 연동)
개발자가 VS Code나 IntelliJ 같은 편집기(IDE)에서 코드를 작성할 때 실시간으로 맞춤법 검사기처럼 보안 취약점을 띄워줍니다. 코드 저장소(GitHub, GitLab)에 코드를 올릴 때(Push) SAST(정적 분석)가 작동하여 평문 비밀번호 노출이나 위험한 함수 사용을 자동으로 차단합니다.
STEP 2: 빌드 및 테스트 단계 (SCA 및 DAST)
현대 앱의 70% 이상은 오픈소스 라이브러리로 구성됩니다. 이 단계에서는 SCA(소프트웨어 구성 분석) 도구를 돌려, 내가 가져다 쓴 오픈소스에 알려진 취약점(CVE)이나 라이선스 위반이 없는지 스캔합니다. 또한, 앱이 임시로 구동되는 테스트 서버에서는 DAST(동적 분석)를 통해 실제 공격 시나리오를 자동 실행합니다.
STEP 3: 배포 전 검증 및 컨테이너 이미지 스캔
최종적으로 운영 환경에 배포하기 직전, 도커(Docker) 컨테이너 이미지 자체에 악성 패키지가 없는지 검사합니다. 모든 보안 정책(Policy as Code)을 통과한 깨끗한 컨테이너만이 쿠버네티스(K8s) 클러스터로 배포될 수 있도록 통제 게이트를 설정합니다.
DevSecOps 도입 시 조직 내 마찰 줄이는 실전 팁
훌륭한 도구를 도입해도 개발팀이 "보안 때문에 개발 속도가 너무 느려진다"며 반발하면 DevSecOps는 실패합니다. 마찰을 줄이는 3가지 핵심 팁입니다.
1. 아주 작은 것부터 점진적 시작: 처음부터 SAST, DAST를 모두 켜서 수백 개의 경고를 쏟아내면 개발팀은 보안 알람을 무시하게 됩니다. 치명적인(Critical) 취약점 1~2개만 차단하는 정책으로 가볍게 시작하세요.
2. 자동화와 투명성 보장: 보안 검사 도구를 개발팀이 쓰던 기존 CI/CD(Jenkins, GitHub Actions) 파이프라인 내부에 완전히 숨기고(통합하고), 검사 결과는 개발자가 평소 쓰는 슬랙(Slack)이나 지라(Jira) 티켓으로 전달되게 만드세요.
자주 묻는 질문 (FAQ)
Q1. 보안 검사를 추가하면 배포 속도가 느려지지 않나요?
초기에는 파이프라인 런타임이 늘어날 수 있습니다. 그러나 배포 직전에 치명적 오류가 발견되어 전체를 재개발하는 비용과 시간을 고려하면, 전체 라이프사이클 관점에서는 오히려 수정 속도가 훨씬 빨라집니다.
Q2. 비용이 부담되는 소규모 기업인데 오픈소스 도구로도 구축이 가능한가요?
네, 가능합니다. SonarQube(SAST), OWASP ZAP(DAST), Trivy(컨테이너 스캔) 등 무료 오픈소스 도구를 GitHub Actions에 연동하여 비용 없이 훌륭한 DevSecOps 파이프라인을 구축할 수 있습니다.
마무리 및 후속 연재 안내
클라우드 네이티브 환경에서 보안은 더 이상 맨 마지막에 추가하는 선택 옵션이 아닙니다. 이 글을 읽으셨다면, 지금 당장 개발팀과 협의하여 GitHub이나 GitLab에 오픈소스 취약점 스캐너(SCA)를 연동하는 작은 첫걸음부터 시작해 보시기 바랍니다.
다음 5편 연재에서는 현대 애플리케이션의 뼈대인 컨테이너 인프라를 지키는 '도커와 쿠버네티스 보안 가이드: CWPP와 취약점 관리'에 대해 심도 있게 다루겠습니다.
- DoD(미 국방부) Enterprise DevSecOps Reference Design (확인일: 2026-10-28)
- OWASP DevSecOps Guideline (확인일: 2026-10-28)
'사이버보안' 카테고리의 다른 글
| 클라우드 데이터 유출 방지! CSPM 개념과 암호화 설정 가이드 (0) | 2026.10.30 |
|---|---|
| 클라우드 계정 해킹 막는 IAM 설정법과 제로트러스트 접근 제어 (0) | 2026.10.29 |
| 클라우드 보안이란? 온프레미스 차이점과 공동 책임 모델 완벽 정리 (0) | 2026.10.28 |


