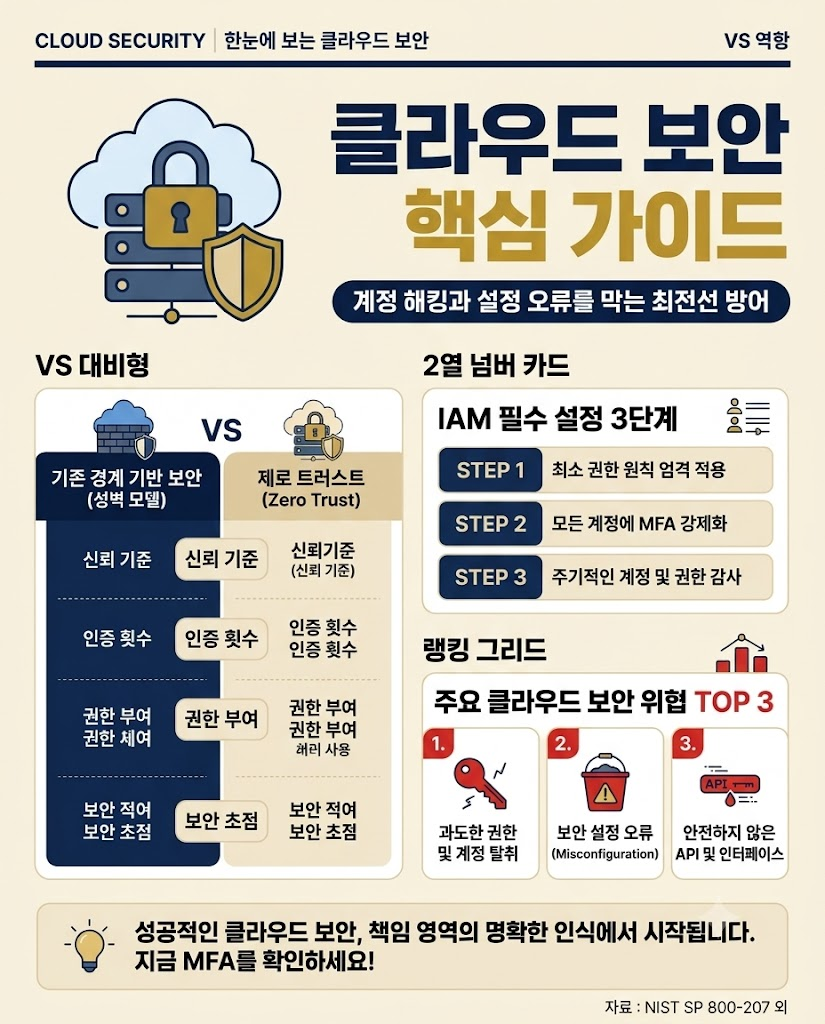
클라우드 보안 사고의 80% 이상은 복잡한 시스템 해킹 기술이 아닌 '관리자 권한 탈취'와 '초기 설정 오류'에서 시작됩니다. 이를 원천적으로 막기 위한 최전선 방어 체계가 바로 IAM(식별 및 접근 관리)과 제로 트러스트(Zero Trust) 아키텍처입니다. 본문에서 주요 클라우드 보안 위협을 살펴보고, 계정 해킹을 차단하는 IAM 필수 설정 3단계와 제로 트러스트의 실무 적용 방법을 즉시 확인하시기 바랍니다.
주요 클라우드 보안 위협 TOP 3
클라우드 환경으로 전환한 기업들이 가장 흔하게 겪는 보안 사고의 유형은 크게 세 가지로 압축됩니다.
1. 과도한 권한 남용 및 계정 탈취
단순 업무를 하는 직원이나 외부 협력업체에게 불필요한 '전체 관리자(Admin) 권한'을 부여하는 경우입니다. 이 계정의 비밀번호가 피싱 메일 등으로 하나만 유출되어도 해커는 클라우드 인프라 전체를 장악할 수 있습니다.
2. 보안 설정 오류 (Misconfiguration)
가장 빈번한 실수입니다. 클라우드 스토리지(S3 등)의 접근 권한을 '비공개(Private)'가 아닌 '전체 공개(Public)'로 잘못 설정하여, 전 세계 누구나 기업의 고객 개인정보를 다운로드할 수 있게 방치하는 사례입니다.
3. 안전하지 않은 API 및 인터페이스
클라우드 서비스끼리 통신하기 위해 열어둔 API 키(Key)를 개발자가 깃허브(GitHub) 같은 공개 소스코드 저장소에 실수로 올렸다가 해커에게 탈취당하는 악성 위협입니다.
클라우드 방어의 핵심: IAM(식별 및 접근 관리) 필수 설정 3단계
STEP 1: 최소 권한 원칙(Least Privilege) 엄격 적용
모든 사용자와 시스템 프로그램에는 '해당 업무를 수행하는 데 꼭 필요한 최소한의 권한'만 부여해야 합니다. 마케팅팀 직원에게는 데이터베이스 수정 권한이 아닌 '조회 권한'만 부여하고, 퇴사자나 부서 이동자의 권한은 즉각 회수해야 합니다.
STEP 2: 모든 계정에 MFA(다중 인증) 강제화 적용
ID와 비밀번호(1차 인증)는 언제든 유출될 수 있습니다. 반드시 스마트폰 OTP 앱(Google Authenticator 등), 문자 메시지, 생체 인식 등을 활용한 2차 인증(MFA)을 필수 조건으로 설정해야 합니다. 비밀번호가 뚫려도 해커가 스마트폰을 가지고 있지 않다면 접속할 수 없습니다.
STEP 3: 주기적인 계정 및 권한 감사 실시
클라우드 내에 90일 이상 로그인하지 않은 '유휴 계정'이나 퇴사자의 계정이 살아있는지 정기적으로 검사해야 합니다. AWS IAM Access Analyzer 같은 자동화 도구를 사용하면 외부로 불필요하게 열려있는 권한을 쉽게 찾아낼 수 있습니다.
경계 기반 보안의 한계와 제로 트러스트(Zero Trust)의 등장
과거의 보안은 회사 건물(사내망)을 튼튼한 성벽처럼 둘러싸고, 그 안에 들어온 사람은 모두 신뢰하는 '경계 기반(Perimeter-based) 보안'이었습니다. 그러나 원격 근무와 클라우드 사용이 보편화되면서 이 성벽이 무너졌습니다.
이에 등장한 새로운 개념이 제로 트러스트(Zero Trust)입니다. 제로 트러스트는 "아무도 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"는 원칙을 따릅니다. 사내망에 접속한 대표이사의 노트북이라 할지라도, 중요한 서버에 접근할 때는 다시 한번 신원과 보안 상태를 검증합니다.
| 비교 항목 | 기존 경계 기반 보안 (성벽 모델) | 제로 트러스트 (Zero Trust) |
|---|---|---|
| 신뢰 기준 | 사내망(내부)에 접속하면 무조건 신뢰 | 내/외부를 막론하고 아무도 신뢰하지 않음 |
| 인증 횟수 | 최초 1회 로그인 성공 시 통과 | 새로운 자원에 접근할 때마다 지속적 재인증 |
| 권한 부여 | 넓은 범위의 포괄적 접근 권한 부여 | 최소 권한 원칙(Least Privilege)에 입각한 통제 |
| 보안 초점 | 네트워크 방화벽 중심 | ID(신원), 기기 상태, 데이터 중심 |
자주 묻는 질문 (FAQ)
Q1. AWS나 구글 클라우드의 '루트(Root) 계정'과 'IAM 계정'은 어떻게 다른가요?
루트 계정은 클라우드 계정을 처음 만들 때 사용한 이메일 주소로, 결제 해지부터 인프라 전체 삭제까지 가능한 '절대 권한'을 가집니다. 따라서 최초 1회 IAM 관리자 계정을 만들 때만 사용하고, 이후에는 일상적인 작업에 절대 사용하지 말고 봉인해야 합니다. 실무는 권한이 제한된 IAM 계정으로만 진행해야 안전합니다.
Q2. 스마트폰을 분실해서 MFA(다중 인증) 코드를 받을 수 없으면 어떻게 하나요?
MFA를 처음 설정할 때 시스템에서 백업 코드(Recovery Codes)를 제공합니다. 이를 안전한 오프라인 장소나 보안된 메모장에 보관해 두어야 합니다. 백업 코드마저 없다면 클라우드 공급자(CSP)의 고객 지원 센터에 신원 증명 서류를 제출하여 복구 절차를 밟아야 하므로 상당한 시간과 노력이 소모됩니다.
마무리 및 다음 행동 지침
성공적인 클라우드 보안의 첫 단추는 안전한 권한 관리입니다. 이 글을 읽으신 직후, 사용 중인 클라우드 관리 콘솔에 로그인하여 최고 권한자(루트) 계정의 사용을 중지하고 MFA가 올바르게 켜져 있는지 확인하는 것부터 실천해 보시기 바랍니다.
- NIST Special Publication 800-207 Zero Trust Architecture (확인일: 2026-10-28)
- AWS IAM Best Practices Guide (확인일: 2026-10-28)
'사이버보안' 카테고리의 다른 글
| 클라우드 보안이란? 온프레미스 차이점과 공동 책임 모델 완벽 정리 (0) | 2026.10.28 |
|---|
