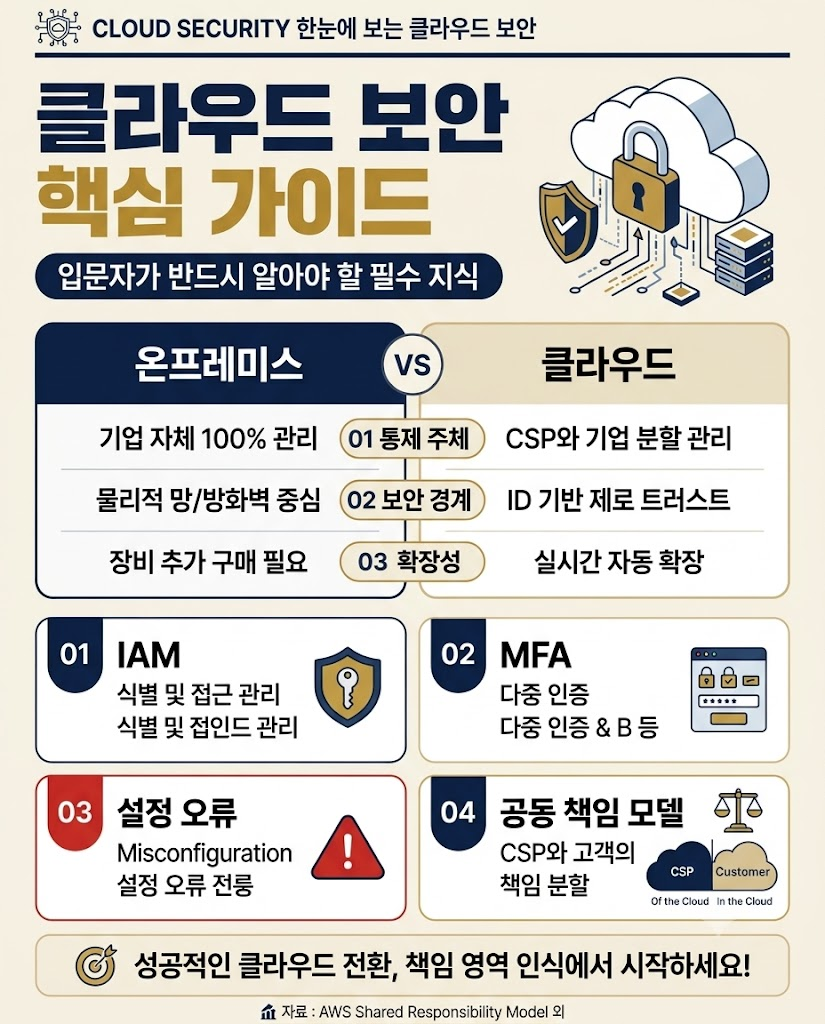
클라우드 보안은 인터넷 기반의 가상화 리소스, 데이터, 애플리케이션을 외부 침입과 유출로부터 보호하는 종합적인 보안 체계입니다. 기존 온프레미스 환경이 경계선 방화벽 중심이었다면, 클라우드 환경에서는 클라우드 서비스 제공자(CSP)와 사용자가 책임을 나누어 관리하는 '공동 책임 모델'을 핵심 원리로 삼습니다. 본문에서 기초 용어부터 온프레미스와의 차이, 서비스 모델별 보안 책임 범위까지 완벽히 확인하시기 바랍니다.
온프레미스 보안과 클라우드 보안의 핵심 차이점
기존 온프레미스(On-Premises) 인프라는 기업 내부 데이터센터에 물리적 서버, 네트워크 장비, 보안 솔루션을 직접 구축하여 관리했습니다. 이는 외부 연결 접점을 방화벽(Firewall)으로 막는 이른바 '성벽 내부 통제' 방식이 가능함을 의미했습니다. 그러나 클라우드 환경에서는 서버의 위치가 외부 CSP(AWS, Google Cloud, Microsoft Azure)의 데이터센터로 이동하며, 접근이 인터넷 네트워크를 통해 광범위하게 이루어집니다.
클라우드 전환 시 많은 입문자들이 "CSP가 보안을 모두 책임져 줄 것"이라는 오해를 합니다. 하지만 물리적 데이터센터의 출입 통제와 하드웨어 보안은 CSP가 담당하더라도, 그 위에 올려진 데이터, 사용자 계정 권한, 소스코드의 보안 책임은 전적으로 사용해온 기업 및 개인에 남아있게 됩니다.
| 비교 항목 | 온프레미스(On-Premises) 보안 | 클라우드(Cloud) 보안 |
|---|---|---|
| 통제 주체 | 기업 자체 IT 및 보안팀 (100% 자체 관리) | CSP와 기업의 분할 및 공동 관리 |
| 보안 경계 | 물리적 내부 망 및 방화벽 중심 | ID 기반 접근 제어 및 제로 트러스트 |
| 확장성 및 유연성 | 장비 추가 구매 필요, 확장 지연 | 실시간 보안 정책 적용 및 자동 확장 |
| 주요 위협 요인 | 노후 장비 장애, 물리적 무단 침입 | 설정 오류, 계정 탈취, 권한 과다 부여 |
한눈에 보는 클라우드 보안 핵심 용어 사전
1. 온프레미스 (On-Premises)
외부 클라우드를 쓰지 않고, 회사나 기관 건물 내부에 자체 서버와 통신 장비를 직접 설치하여 운용하는 정통적인 IT 인프라 환경입니다.
2. CSP (Cloud Service Provider)
인터넷을 통해 가상화된 서버, 데이터 저장소, 네트워크 등을 대여해 주는 클라우드 서비스 제공 기업입니다. 대표적으로 Amazon Web Services(AWS), Google Cloud, Microsoft Azure가 있습니다.
3. IAM (Identity and Access Management)
'식별 및 접근 관리' 시스템입니다. "누가(User) 어떤 리소스(Resource)에 접근하여 무엇을(Action) 할 수 있는가?"를 정밀하게 정의하고 통제하는 클라우드 보안의 핵심 출입문 역할을 합니다.
4. MFA (Multi-Factor Authentication)
'다중 인증' 기법입니다. ID와 비밀번호 입력 외에 스마트폰 OTP 앱이나 문자 인증 등 2개 이상의 별도 인증 수단을 거치도록 하여 계정 탈취를 방지하는 보안 필수 설정입니다.
5. 설정 오류 (Misconfiguration)
클라우드 시스템 구축 시 관리자의 실수로 스토리지 권한을 외부에 열어두거나 방화벽 구멍을 뚫어놓는 보안 결함입니다. 클라우드 데이터 유출 사고 원인의 대부분을 차지합니다.
6. 제로 트러스트 (Zero Trust)
"아무도 믿지 말고, 항상 검증하라(Never Trust, Always Verify)"는 현대 사이버보안의 기본 원칙입니다. 내부 망에 들어온 사용자라 할지라도 모든 접근 요청 시마다 신원을 지속해서 재인증합니다.
클라우드 공동 책임 모델(Shared Responsibility Model)이란?
구글 클라우드, AWS, 마이크로소프트 Azure 등 세계적인 클라우드 제공업체들은 일관되게 '공동 책임 모델'을 프레임워크로 채택하고 있습니다. 보안 사고가 발생했을 때 책임 소재를 명확히 하고, 구속력 있는 관리 공백을 방지하기 위함입니다.
1. CSP의 책임: 클라우드의 보안 (Security OF the Cloud)
클라우드 서비스 제공자는 클라우드 서비스를 실행하는 전체 인프라를 보호합니다. 하드웨어, 데이터센터 건물 보안, 가상화 레이어, 글로벌 네트워크 백본이 이에 해당합니다. 예를 들어 AWS 데이터센터에 물리적 침입자가 침입하거나 가상화 하이퍼바이저 자체에 취약점이 발생하는 경우 책임은 CSP에 있습니다.
2. 고객의 책임: 클라우드 내에서의 보안 (Security IN the Cloud)
사용자는 CSP가 제공하는 인프라 위에서 구동되는 모든 자산을 보호해야 합니다. 데이터 암호화 설정, 고객 데이터의 관리, IAM(식별 및 접근 관리) 계정 권한 부여, 방화벽 규칙 설정, 그리고 운영체제(OS) 및 애플리케이션 패치는 사용자의 책임 영역입니다.
서비스 모델별(IaaS, PaaS, SaaS) 보안 책임 범위 세부 비교
클라우드 서비스 유형(IaaS, PaaS, SaaS)에 따라 고객이 직접 관리하고 책임져야 하는 범위가 크게 달라집니다. 선택한 모델의 책임 영역을 정확히 파악해야 보안 구멍을 막을 수 있습니다.
IaaS (Infrastructure as a Service)
AWS EC2, Google Compute Engine 등 가상 서버와 네트워크 자원을 빌려 쓰는 모델입니다. CSP는 하드웨어와 가상화만 담당하므로, 고객은 가상 머신의 운영체제(OS) 패치, 미들웨어 설치, 방화벽(Security Group) 설정, 데이터 암호화까지 가장 광범위한 보안 책임을 집니다.
PaaS (Platform as a Service)
Google App Engine, AWS Elastic Beanstalk 등 개발 플랫폼을 제공받는 모델입니다. CSP가 OS, 런타임 환경, 데이터베이스 엔진 패치까지 관리해 줍니다. 고객은 직접 작성한 애플리케이션 코드의 취약점 관리와 데이터 보안, 사용자 접근 권한 관리에 집중하면 됩니다.
SaaS (Software as a Service)
Google Workspace, Microsoft 365, Salesforce와 같이 완성된 소프트웨어를 이용하는 형태입니다. CSP가 서비스 전체 인프라와 소프트웨어 보안을 담당합니다. 고객은 계정 로그인 보안(MFA 적용), 데이터 유출 방지(DLP) 설정, 접근 권한 부여에 대한 책임만 집니다.
| 보안 관리 영역 | IaaS (인프라) | PaaS (플랫폼) | SaaS (소프트웨어) |
|---|---|---|---|
| 데이터 및 접근 권한 | 고객 책임 | 고객 책임 | 고객 책임 |
| 애플리케이션 보안 | 고객 책임 | 고객 책임 | CSP 책임 |
| OS 및 런타임 환경 | 고객 책임 | CSP 책임 | CSP 책임 |
| 물리 인프라 및 네트워크 | CSP 책임 | CSP 책임 | CSP 책임 |
클라우드 도입 시 자주 발생하는 보안 실수 및 해결 실천 지침
STEP 1: 루트(Root) 계정 사용 중단 및 MFA 필수 설정
최고 권한을 가진 루트 계정을 일상적인 관리 작업에 사용해서는 안 됩니다. 관리자용 IAM 계정을 별도로 생성하고, 모든 계정에 다중 인증(MFA)을 의무화해야 계정 탈취 피해를 방지할 수 있습니다.
STEP 2: 스토리지 버킷 Public 공개 차단
AWS S3나 Google Cloud Storage 버킷의 권한 설정 실수로 기업 내부 문서나 개인정보가 외부에 노출되는 사고가 자주 발생합니다. 기본적으로 '모든 퍼블릭 액세스 차단' 옵션을 활성화해야 합니다.
STEP 3: 최소 권한 원칙(Least Privilege) 적용
사용자나 애플리케이션에 작업을 수행하는 데 꼭 필요한 최소한의 권한만 부여해야 합니다. 과도한 관리자 권한 부여는 단 하나의 계정이 유출되더라도 전체 인프라가 마비되는 결과를 초래합니다.
자주 묻는 질문 (FAQ)
Q1. 클라우드로 이전하면 기존 보안 인력이나 제반 인프라가 필요 없어지나요?
아닙니다. 물리적 장비 관리 부담은 줄어들지만, 클라우드 아키텍처에 맞는 보안 정책 수립, 계정 및 권한 관리, CSPM(형상 관리) 솔루션 운용을 위한 전문 클라우드 보안 관리 인력이 반드시 필요합니다.
Q2. AWS, Google Cloud, Azure 중 보안이 가장 뛰어난 곳은 어디인가요?
주요 글로벌 CSP는 모두 세계 최고 수준의 물리 보안과 국제 보안 인증(ISO/IEC 27001, SOC 2 등)을 보유하고 있습니다. 보안 성능의 우열보다는, 우리 기업이 사용 중인 서비스 모델에 맞추어 사용자가 설정과 암호화 조치를 얼마나 완벽히 이행하느냐가 실제 보안 수준을 결정합니다.
마무리 및 후속 확인 지침
클라우드 보안의 핵심은 기술 도입이 아닌 '책임 영역의 명확한 인식'에서 시작됩니다. 지금 바로 운영 중인 클라우드 콘솔에 접속하여 최고 관리자 계정에 MFA가 설정되어 있는지, 그리고 외부로 공개된 스토리지 버킷이 없는지 점검하시기 바랍니다.
- AWS Shared Responsibility Model (확인 기준일: 2026-10-28)
- Google Cloud Security Foundations Guide (확인 기준일: 2026-10-28)