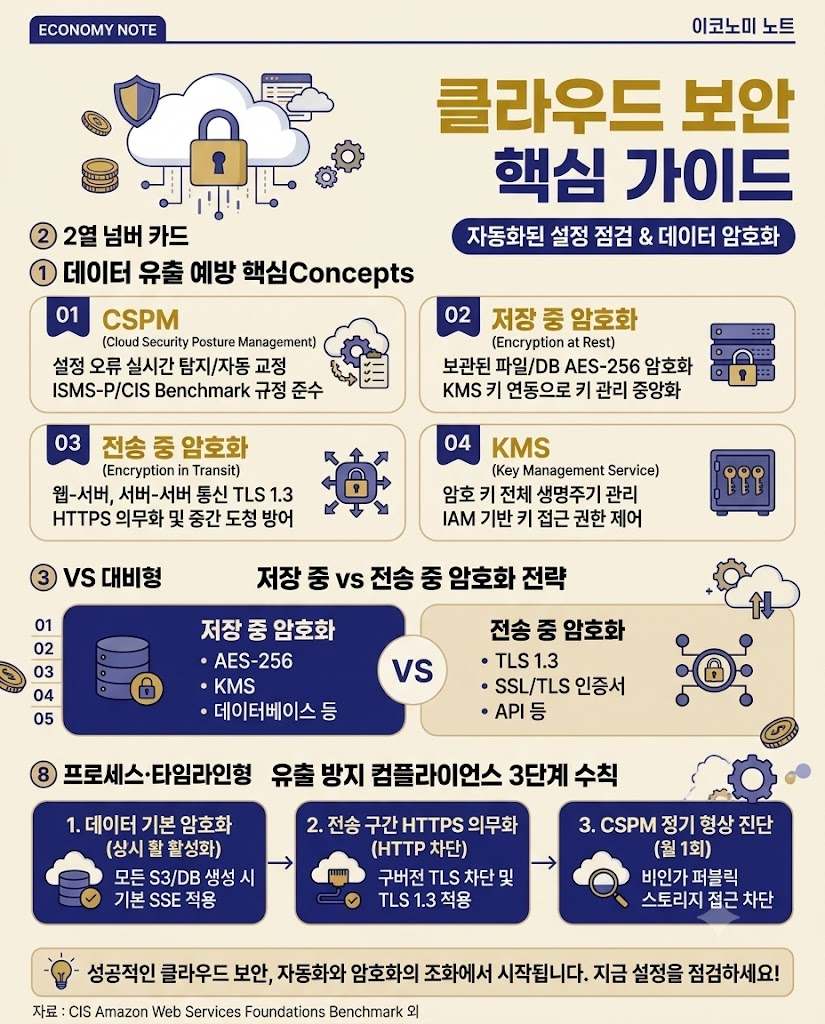
클라우드 데이터 유출 사고의 90% 이상은 외부 해커의 정교한 공격이 아닌, 내부 관리자의 '설정 실수'나 '보안 허점'에서 시작됩니다. 수백 개의 가상 서버와 스토리지를 사람이 일일이 점검하는 것은 불가능에 가깝기 때문에, 설정 오류를 자동으로 탐지하고 정비해 주는 CSPM(클라우드 보안 형상 관리)과 철저한 데이터 암호화 체계가 필수적입니다. 본문에서 CSPM의 핵심 역할, 암호화 기법, 컴플라이언스 준수 지침을 즉시 확인하시기 바랍니다.
클라우드 데이터 유출의 주원인과 핵심 용어 사전
클라우드 인프라 확장 과정에서 방화벽 포트가 불필요하게 오픈되거나, 암호화되지 않은 민감 데이터가 외부에 노출되는 사고가 자주 발생합니다. 이를 예방하기 위해 반드시 알아야 할 4가지 핵심 개념입니다.
1. CSPM (Cloud Security Posture Management)
'클라우드 보안 형상 관리' 솔루션입니다. 클라우드 인프라 전체의 설정 상태를 실시간 스캔하여, 보안 정책 위반이나 취약한 설정 오류를 자동으로 발견하고 수정 가이드를 제공하는 시스템입니다.
2. 저장 중 암호화 (Encryption at Rest)
데이터베이스(DB)나 클라우드 스토리지(S3 등)에 보관되어 있는 파일 자체를 암호화하는 기법입니다. 물리적 디바이스나 디스크가 유출되더라도 암호 키 없이는 내용을 읽을 수 없습니다.
3. 전송 중 암호화 (Encryption in Transit)
사용자의 웹 브라우저와 클라우드 서버 사이, 또는 클라우드 내부 서버 간에 데이터를 주고받을 때 네트워크 구간을 SSL/TLS 프로토콜로 암호화하여 중간 도청(스니핑)을 막는 기술입니다.
4. KMS (Key Management Service)
데이터 암호화에 사용되는 '암호 키(Secret Key)'의 생성, 저장, 주기적 회전(Rotation), 폐기까지의 전체 생명주기를 안전하게 중앙 관리해 주는 클라우드 전용 보안 서비스입니다.
클라우드 설정 오류를 바로잡는 CSPM이란 무엇인가?
기존의 온프레미스 보안 도구는 백신이나 네트워크 방화벽처럼 '외부 침입을 막는 데' 집중했습니다. 그러나 클라우드에서는 시스템 자체의 '설정 자산(Configuration)'을 안전하게 유지하는 것이 무엇보다 중요해졌습니다.
CSPM 솔루션의 3대 핵심 기능
① 실시간 자산 탐지 및 위협 진단: AWS, Google Cloud, Azure 등에 분산된 모든 가상 자산을 한눈에 시각화하고, 퍼블릭으로 공개된 스토리지나 암호화 미적용 자산을 즉시 찾아냅니다.
② 규정 준수(Compliance) 리포팅: ISMS-P, CIS Benchmark, GDPR 등 국내외 정보보호 표준 준수율을 자동으로 측정하여 보고서를 생성합니다.
③ 자동 교정 (Auto-remediation): 보안 위험 수준이 높은 설정 오류가 발견되면, 관리자가 승인하거나 미리 설정된 정책에 따라 즉시 접근을 차단하는 자동 조치를 수행합니다.
클라우드 데이터 암호화 전략: 저장 중 vs 전송 중
데이터 유출 사고가 발생하더라도 암호화가 완벽하게 적용되어 있다면 해커는 실질적인 데이터를 얻을 수 없습니다. 따라서 암호화는 클라우드 데이터 보호의 '최후의 보루'입니다.
| 구분 | 저장 중 암호화 (At-Rest) | 전송 중 암호화 (In-Transit) |
|---|---|---|
| 보호 대상 | 스토리지 버킷, 데이터베이스, 백업 파일 | 네트워크 통신 패킷, API 호출 구간 |
| 적용 기술 | AES-256 암호화 알고리즘, KMS 키 연동 | TLS 1.2 / TLS 1.3, HTTPS, VPN |
| 주요 위협 방어 | 하드디스크 탈취, 미승인 스토리지 데이터 조회 | 네트워크 도청, 중간자 공격(MitM) |
| 관리 핵심 | 암호 키(KMS)의 권한 분리와 주기적 회전 | 유효한 SSL/TLS 인증서 관리 및 취약 암호화 폐지 |
KMS(키 관리 서비스) 활용의 핵심 수칙
아무리 강력한 AES-256 암호화를 적용하더라도, 데이터를 풀어내는 '암호 키'를 소스코드나 데이터베이스와 같은 장소에 보관하면 아무런 소용이 없습니다. 암호 키는 반드시 하드웨어 보안 모듈(HSM) 기반의 KMS에 분리하여 보관하고, 키 접근 권한 역시 IAM으로 철저히 제어해야 합니다.
데이터 유출 방지 및 컴플라이언스 준수 실천 가이드
STEP 1: 모든 데이터 저장소 기본 암호화 옵션 상시 활성화
AWS S3, Google Cloud Storage, DB 인스턴스를 생성할 때 기본 제공되는 '서버 측 암호화(SSE)' 옵션을 항상 활성화해야 합니다. 신규 자산 생성 시 암호화가 누락되지 않도록 조직 정책을 강제해야 합니다.
STEP 2: 네트워크 전송 구간 TLS 1.3 적용 및 HTTP 차단
외부와 통신하는 모든 웹 서비스 및 내부 Microservice 간 통신에 HTTPS를 의무화하고, 구버전 프로토콜(TLS 1.0, 1.1) 접속을 차단해야 합니다.
STEP 3: CSPM 점검 도구를 통한 정기 형상 진단
최소 월 1회 이상 CSPM 진단을 실시하여, CIS Benchmark 기준에 미달하는 보안 취약 항목을 파악하고 비인가 퍼블릭 스토리지 접근 권한을 즉시 회수합니다.
자주 묻는 질문 (FAQ)
Q1. CSPM은 기존에 쓰던 일반 백신(V3, 알약)이나 방화벽과 어떻게 다른가요?
일반 백신은 '서버 내부의 바이러스/악성코드 파일'을 탐지하고, 방화벽은 '트래픽 침입'을 막습니다. 반면 CSPM은 파일이나 트래픽이 아닌 '클라우드 인프라 자체가 올바르게 설정되어 있는지(스토리지 권한, 계정 권한 등)'를 점검하는 솔루션이므로 적용 레이어가 완전히 다릅니다.
Q2. 클라우드가 기본으로 제공하는 무료 암호화만 써도 안전한가요?
CSP가 제공하는 기본 관리형 키(Default Key) 암호화만으로도 기본적인 디스크 유출은 막을 수 있습니다. 하지만 금융·개인정보 처리 등 높은 수준의 컴플라이언스 준수가 필요한 경우에는, 기업이 직접 암호 키 생성과 권한을 통제할 수 있는 '고객 관리형 키(CMK/KMS)'를 사용하는 것이 권장됩니다.
마무리 및 후속 연재 안내
클라우드 데이터 보안의 정답은 '자동화된 설정 점검(CSPM)'과 '철저한 데이터 암호화'의 조화에 있습니다. 지금 운영 중인 클라우드 콘솔의 스토리지 암호화 옵션과 외부 퍼블릭 차단 설정 상태를 점검해 보시기 바랍니다.
여기까지 PART 1(클라우드 보안 기초)을 마치며, 다음 4편부터는 **PART 2 클라우드 네이티브 보안**의 첫 번째 주제인 '개발부터 배포까지 안전하게: DevSecOps 개념과 도입 방법'을 본격적으로 다루겠습니다.
- CIS Amazon Web Services Foundations Benchmark v3.0 (확인일: 2026-10-28)
- KISA 클라우드 서비스 보안인증(CSAP) 가이드라인 (확인일: 2026-10-28)
'사이버보안' 카테고리의 다른 글
| 클라우드 계정 해킹 막는 IAM 설정법과 제로트러스트 접근 제어 (0) | 2026.10.29 |
|---|---|
| 클라우드 보안이란? 온프레미스 차이점과 공동 책임 모델 완벽 정리 (0) | 2026.10.28 |

