
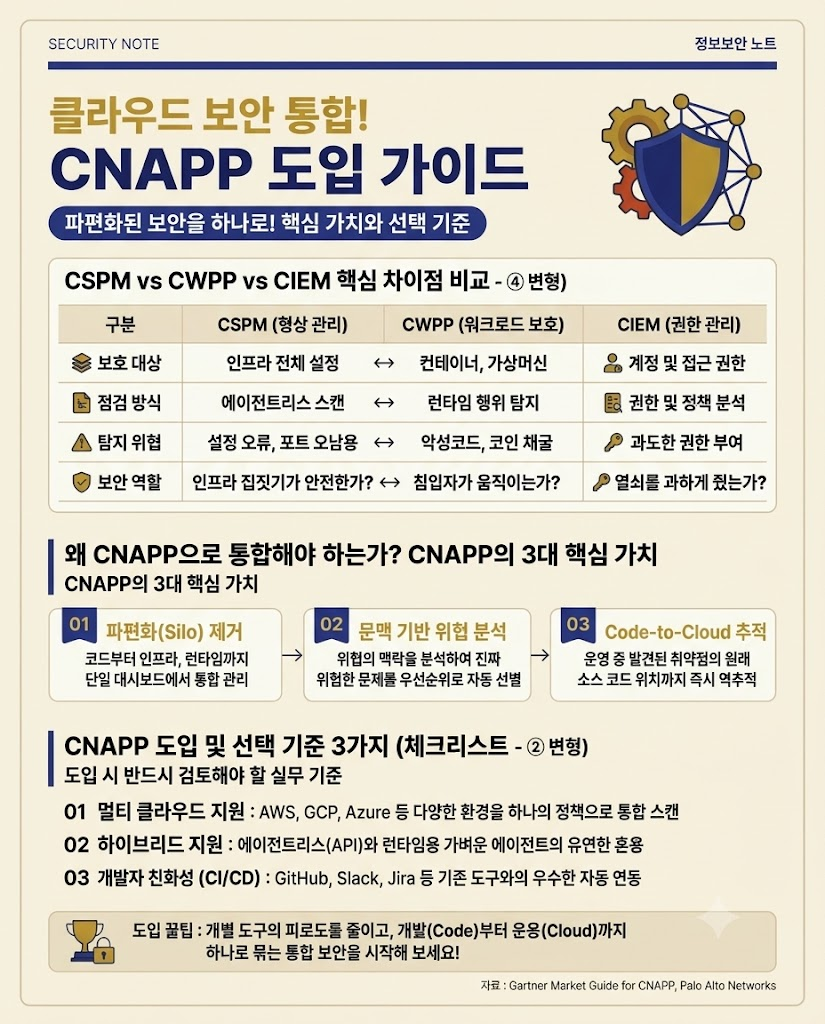
클라우드 환경이 복잡해질수록 CSPM, CWPP, IAM 등 각기 다른 보안 도구가 늘어나 관리자의 보안 피로도(Security Fatigue)가 극에 달하게 됩니다. 파편화된 개별 보안 도구로는 위협의 전체 맥락을 파악하기 어렵기 때문에, 개발(Code)부터 운용(Cloud)까지 전체 라이프사이클을 단일 플랫폼에서 통합 관리하는 'CNAPP(클라우드 네이티브 애플리케이션 보호 플랫폼)'의 도입이 차세대 보안 표준으로 떠오르고 있습니다. 본문에서 CSPM과 CWPP의 차이점부터 CNAPP의 핵심 가치까지 완벽히 확인하시기 바랍니다.
한눈에 보는 클라우드 통합 보안 핵심 용어 사전
1. CNAPP (Cloud-Native Application Protection Platform)
소프트웨어 개발(DevSecOps)부터 클라우드 인프라 설정(CSPM), 런타임 워크로드 보호(CWPP)까지 개별적으로 존재하던 클라우드 보안 솔루션들을 하나로 통합한 차세대 플랫폼입니다.
2. CIEM (Cloud Infrastructure Entitlement Management)
클라우드 인프라 내의 과도한 계정 권한과 자격을 감시하고 통제하는 '클라우드 인프라 권한 관리' 솔루션입니다.
3. 보안 피로도 (Security Fatigue / Alert Fatigue)
서로 다른 보안 도구들이 매일 수천 개씩 쏟아내는 수많은 보안 경고(Alert)로 인해 담당자가 피로를 느껴 정작 중요한 위협 경고를 놓치게 되는 상태입니다.
4. 문맥 기반 위협 분석 (Contextual Risk Analysis)
단순히 "스토리지 설정 오류가 있다"는 개별 사실만 보는 것이 아니라, "이 스토리지가 외부 퍼블릭에 열려있고, 인터넷과 통신하는 컨테이너와 연결되어 있어 즉시 유출 위험이 높다"처럼 위협의 연결고리와 맥락을 통합 분석하는 기술입니다.
CSPM vs CWPP vs CIEM 핵심 차이점 비교
CNAPP을 이해하기 위해서는 이를 구성하는 3대 기둥인 CSPM, CWPP, CIEM이 각각 클라우드의 어느 영역을 보호하는지 파악해야 합니다.
| 구분 | CSPM (형상 관리) | CWPP (워크로드 보호) | CIEM (권한 관리) |
|---|---|---|---|
| 주요 보호 대상 | 클라우드 인프라 전체 설정 (Control Plane) | 운영 중인 컨테이너, 가상머신 (Runtime) | IAM 계정, 역할(Role), 접근 권한 (Identity) |
| 점검 방식 | 에이전트리스(Agentless) 정적 스캔 | 에이전트/데몬셋 기반 런타임 행위 탐지 | 계정 권한 및 정책 정밀 분석 |
| 주요 탐지 위협 | S3 퍼블릭 공개, 방화벽 포트 오남용 | 컨테이너 내 악성코드 실행, 코인 채굴 | 과도한 관리자 권한 부여, 미사용 계정 |
| 보안 역할 | "인프라 집짓기가 안전하게 되었는가?" | "집 안에 침입한 도둑이 움직이는가?" |
왜 CNAPP으로 통합해야 하는가? CNAPP의 3대 핵심 가치
1. 단일 콘솔을 통한 '파편화(Silo) 제거'
개발팀, 보안팀, 운용팀이 각기 다른 화면을 보며 소통하던 방식에서 벗어나, 소스 코드 스캔부터 인프라 설정, 런타임 경고까지 하나의 단일 대시보드(Single Pane of Glass)에서 관리할 수 있습니다.
2. 문맥 기반 그래프(Graph) 위협 분석
수만 개의 경고 중 어떤 것을 먼저 처리해야 할지 자동으로 알려줍니다. 예를 들어 단순 설정 오류라도 인터넷과 격리된 내부 스토리지라면 위험도를 낮추고, 인터넷에 직접 노출된 핵심 DB 컨테이너의 취약점이라면 최우선 조치 과제로 격상시킵니다.
3. Code-to-Cloud(코드부터 클라우드까지) 보안 추적
운영 환경(Cloud)에서 위험한 취약점이 발견되었을 때, 이 취약점이 '어느 개발자가 작성한 소스 코드(Code) 또는 Dockerfile의 몇 번째 줄에서 유래했는지' 역추적하여 즉시 개발자에게 수정 티켓을 발송해 줍니다.
기업의 CNAPP 도입 및 선택 기준 3가지
성공적인 CNAPP 도입을 위해 솔루션 도입 시 반드시 검토해야 할 실무 기준입니다.
1. 멀티 클라우드(Multi-Cloud) 통합 지원 여부: AWS, Google Cloud, Azure 등 기업이 사용 중인 다양한 CSP 환경을 차별 없이 하나의 정책으로 통합 스캔할 수 있어야 합니다.
2. 에이전트리스 + 에이전트 하이브리드 지원: 인프라 설정 정적 스캔은 가벼운 에이전트리스 방식(API 연동)으로 진행하고, 정밀한 런타임 침입 차단은 가벼운 에이전트를 혼용할 수 있는 유연성이 필요합니다.
3. 개발자 친화성 (CI/CD 자동 연동): 보안 검사 결과가 개발자가 쓰는 GitHub, Slack, Jira 등 기존 작업 도구에 자동으로 녹아들 수 있도록 우수한 API 연동성을 갖추어야 합니다.
자주 묻는 질문 (FAQ)
Q1. 소규모 스타트업도 처음부터 CNAPP을 도입해야 하나요?
초기 단계 스타트업이라면 고가의 완제 CNAPP 플랫폼을 바로 구매하기보다, 무료 오픈소스 도구나 클라우드 자회사(AWS, GCP)에서 제공하는 기본 보안 센터(Security Command Center 등)를 활용하여 CSPM/CWPP 기능을 차근차근 갖추어 나가는 것이 현실적입니다.
Q2. CNAPP과 기존 SIEM/XDR 보안 관제 시스템은 어떻게 다른가요?
SIEM이나 XDR은 네트워크, PC 엔드포인트, 클라우드 등 회사 전체의 로그를 수집하여 이상 징후를 탐지하는 범용 관제 시스템입니다. 반면 CNAPP은 오직 '클라우드 네이티브 애플리케이션 및 인프라'에 특화되어 소스 코드부터 컨테이너 런타임까지의 깊이 있는 위협을 전문적으로 분석합니다.
마무리 및 PART 3 연재 안내
클라우드 보안의 미래는 복잡한 도구들을 줄이고, 하나의 맥락(Context)으로 통합하는 CNAPP 아키텍처로 향하고 있습니다. 현재 우리 기업의 클라우드 보안 도구들이 서로 파편화되어 있지 않은지 점검해 보시기 바랍니다.
이것으로 PART 2(클라우드 네이티브 보안)를 마무리합니다. 다음 7편부터는 이번 연재의 하이라이트인 PART 3 AI 사이버보안이 시작됩니다. 첫 번째 주제인 '생성형 AI 해킹 위협! 딥페이크 피싱과 AI 악성코드 대응법'으로 찾아뵙겠습니다.
- Gartner Market Guide for Cloud-Native Application Protection Platforms (CNAPP) (확인일: 2026-10-31)
- Palo Alto Networks / Prisma Cloud CNAPP Architecture Guide (확인일: 2026-10-31)
'사이버보안' 카테고리의 다른 글
| 도커 쿠버네티스 보안 수칙: CWPP 및 컨테이너 취약점 점검 (0) | 2026.11.01 |
|---|---|
| 개발부터 배포까지 안전하게: DevSecOps 개념과 도입 방법 (0) | 2026.10.31 |
| 클라우드 데이터 유출 방지! CSPM 개념과 암호화 설정 가이드 (0) | 2026.10.30 |


