
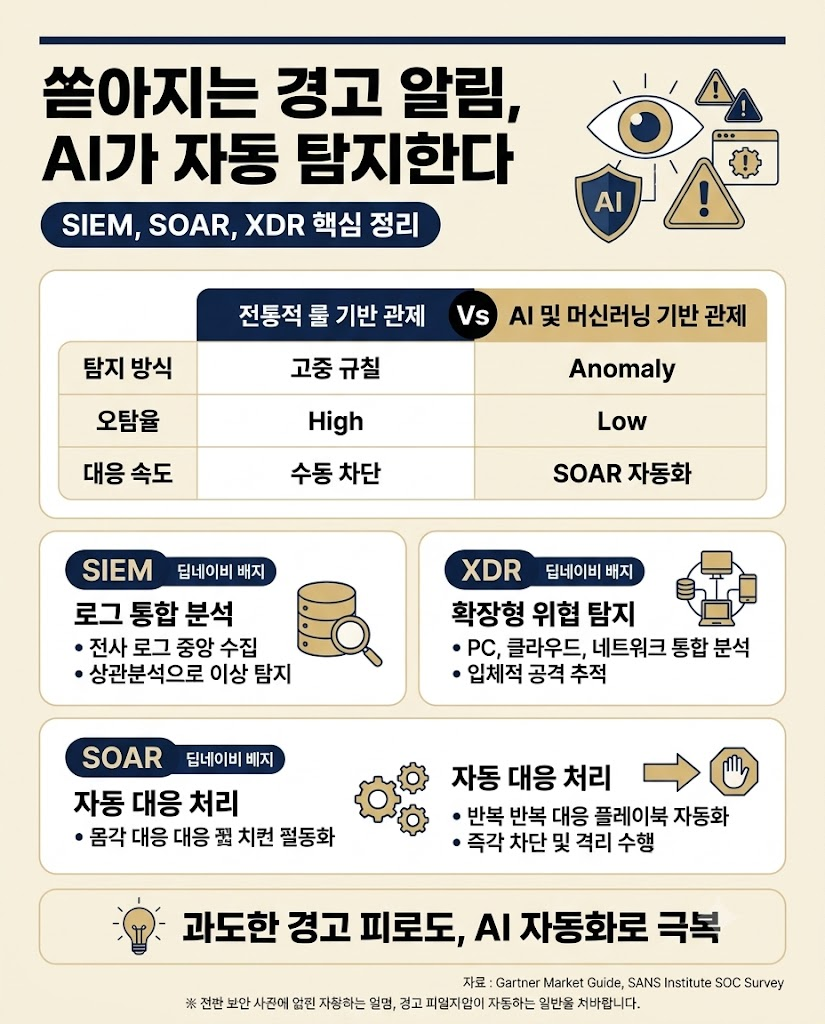
기업의 인프라가 클라우드와 하이브리드 환경으로 확장되면서, 보안 관제 센터(SOC)에는 매일 수백만 건의 로그와 경고(Alert)가 쏟아지고 있습니다. 사람이 이 수많은 경고를 일일이 분석하다 보면 피로도가 누적되어 정작 치명적인 해킹 징후를 놓치는 '경고 피로도(Alert Fatigue)' 문제가 발생합니다. 이 한계를 극복하기 위해 인공지능(AI)과 머신러닝을 탑재하여 위협을 자동 탐지하고 대응하는 SIEM, SOAR, XDR 기술이 필수 필살기로 자리 잡았습니다. 본문에서 차세대 보안 관제 솔루션의 핵심 개념과 자동화 원리를 즉시 확인하시기 바랍니다.
한눈에 보는 AI 보안 관제 핵심 용어 사전
1. SIEM (Security Information and Event Management)
'보안 정보 및 이벤트 관리' 시스템입니다. 방화벽, 서버, 클라우드 등 기업 내 모든 시스템의 로그를 중앙으로 수집하고 상관분석하여 이상 징후를 탐지합니다.
2. SOAR (Security Orchestration, Automation, and Response)
'보안 오케스트레이션, 자동화 및 대응' 솔루션입니다. 위협이 탐지되면 사람이 일일이 수동으로 처리하던 반복적인 대응 절차(플레이북)를 AI와 스크립트로 자동 실행합니다.
3. XDR (Extended Detection and Response)
'확장형 탐지 및 대응' 솔루션입니다. 엔드포인트(PC), 네트워크, 서버, 클라우드에 산재해 있던 보안 데이터를 하나로 묶어 입체적으로 위협을 추적합니다.
4. 경고 피로도 (Alert Fatigue)
보안 솔루션이 하루에 수천 개씩 가짜 경고(오탐)를 뿜어내어, 관제 요원들이 지쳐버린 나머지 진짜 해커의 침입 경고를 무시하게 되는 현상입니다.
5. 플레이북 (Playbook)
특정 보안 위협(예: 랜섬웨어 감염, 비정상 로그인)이 발생했을 때 시스템이 자동으로 수행해야 할 대응 절차와 행동 지침을 정의해 둔 자동화 스크립트 모음입니다.
전통적 룰 기반 관제의 한계와 AI 보안 관제의 진화
과거의 보안 관제는 정해진 규칙(Rule-based)에 의존했습니다. 예를 들어 "틀린 비밀번호를 5회 이상 입력하면 경고를 울려라" 같은 방식입니다. 그러나 해커들이 정교해지면서 이 룰을 교묘히 피해 가는 변종 공격이 늘어났고, 가짜 경고(False Positive)가 폭증했습니다.
| 구분 | 전통적 룰(Rule) 기반 관제 | AI 및 머신러닝 기반 관제 |
|---|---|---|
| 탐지 방식 | 사전에 입력된 고정 규칙과 시그니처 매칭 | 데이터 패턴 학습 기반의 '이상 징후(Anomaly)' 탐지 |
| 오탐율(False Positive) | 매우 높음 (수많은 가짜 경고 유발) | 낮음 (맥락을 이해하여 실제 위협 선별) |
| 대응 속도 | 보안 요원이 직접 로그 분석 후 수동 차단 (수십 분 소요) | SOAR를 통한 자동화 플레이북 실행 (수 초 내 차단) |
| 대응 범위 | 개별 시스템별 파편화된 로그 감시 | 클라우드, 엔드포인트, 네트워크 통합 연계 분석 |
인공지능(AI)이 보안 관제에 도입되는 방식
AI는 임직원의 평소 로그인 시간, 자주 접속하는 IP, 다운로드하는 데이터 용량 등의 정상 패턴을 스스로 학습합니다. 만약 평소 새벽 2시에 잠들던 직원의 계정이 아프리카 지역에서 접속을 시도해 대용량 문서를 다운로드한다면, 룰에 없더라도 AI가 즉시 '비정상 행위(Anomaly)'로 판단하여 관제 요원에게 알립니다.
SIEM, SOAR, XDR의 유기적 협업 구조
1. 수집과 탐지의 중심: SIEM + AI
기업 내 모든 자산에서 발생하는 방대한 로그를 수집하여 AI 머신러닝 알고리즘으로 이상 징후를 걸러냅니다.
2. 영역 확장과 입체 분석: XDR
PC(엔드포인트)에 나타난 악성코드 흔적과 클라우드 서버의 비정상 네트워크 접속을 서로 연결하여, "어떤 경로로 들어와 어디를 감염시켰는지" 공격의 전체 궤적을 투명하게 보여줍니다.
3. 초고속 자동 대응: SOAR
위협이 확정되면 사람이 마우스로 클릭할 필요 없이, SOAR가 자동으로 해당 해커의 IP를 방화벽에서 차단하고, 감염된 PC를 네트워크에서 격리하며, 담당 보안팀에 슬랙(Slack) 메시지로 경고를 보냅니다.
AI 보안 관제 시스템 구축 및 오탐(False Positive) 줄이기 실전 팁
STEP 1: 정상 패턴 학습 데이터(Baseline) 충분히 확보하기
AI 모델이 오탐 없이 정확하게 이상 징후를 잡으려면 최소 2~4주간 기업 임직원의 평소 업무 패턴과 트래픽 데이터 학습 기간(Baselineing)이 선행되어야 합니다.
STEP 2: 단계적 플레이북 자동화 적용 (Human-in-the-loop)
처음부터 모든 보안 대응을 100% 완전 자동화(Full Auto)하면 시스템 오작동 시 정상 업무가 마비될 수 있습니다. 초기에는 위협 탐지 시 보안 담당자에게 '승인(Approve)' 버튼을 묻는 반자동 형태부터 시작해 점진적으로 완전 자동화로 전환하세요.
STEP 3: 피드백 루프를 통한 AI 모델 고도화
보안 요원이 검토한 결과 '가짜 경고(오탐)'로 판명된 이력은 AI 모델에 즉시 피드백으로 입력하여, 유사한 상황이 반복될 때 AI가 스스로 경고 등급을 낮추도록 학습시켜야 합니다.
자주 묻는 질문 (FAQ)
Q1. AI 보안 관제 시스템(SIEM/SOAR)을 도입하면 기존 보안 관제 인력은 해고되나요?
아닙니다. AI와 자동화 도구는 단순 반복적인 로그 확인과 가짜 경고 분류 업무를 대신 처리해 줄 뿐입니다. 오히려 관제 요원들은 AI가 걸러낸 진짜 고위험 위협을 심층 분석하고, 복잡한 방어 전략을 수립하는 고부가가치 보안 업무에 집중할 수 있게 됩니다.
Q2. 중소기업이나 스타트업에서도 SIEM이나 SOAR를 구축할 수 있나요?
전통적인 대기업형 온프레미스 SIEM 구축은 수억 원의 비용과 복잡한 인프라가 필요해 중소기업에 부담입니다. 최근에는 클라우드 기반 관리형 SIEM(SaaS형 서비스)이나 오픈소스 기반 솔루션(Elastic Stack, Wazuh 등)이 잘 나와 있어 합리적인 비용으로 도입할 수 있습니다.
마무리 및 후속 연재 안내
지능화되는 사이버 공격을 방어하기 위해 보안 관제 역시 AI를 통한 자동화와 통합으로 진화해야 합니다. 경고 피로도에 시달리고 있다면 로그 수집과 반복 대응 체계의 자동화 여부를 점검해 보시기 바랍니다.
다음 9편 연재에서는 AI 서비스 자체를 겨냥한 새로운 해킹 기법인 'AI 모델도 해킹당한다? 프롬프트 인젝션 공격과 LLM 보안 가이드'를 집중적으로 다루겠습니다.
- Gartner Market Guide for Security Orchestration, Automation, and Response (확인일: 2026-10-31)
- SANS Institute Security Operations Center (SOC) Survey & SIEM Best Practices (확인일: 2026-10-31)
'사이버보안' 카테고리의 다른 글
| 생성형 AI 해킹 위협! 딥페이크 피싱과 AI 악성코드 대응법 (0) | 2026.11.03 |
|---|---|
| CSPM과 CWPP 차이점 및 통합 관리 플랫폼 CNAPP이란? (0) | 2026.11.02 |
| 도커 쿠버네티스 보안 수칙: CWPP 및 컨테이너 취약점 점검 (0) | 2026.11.01 |


