
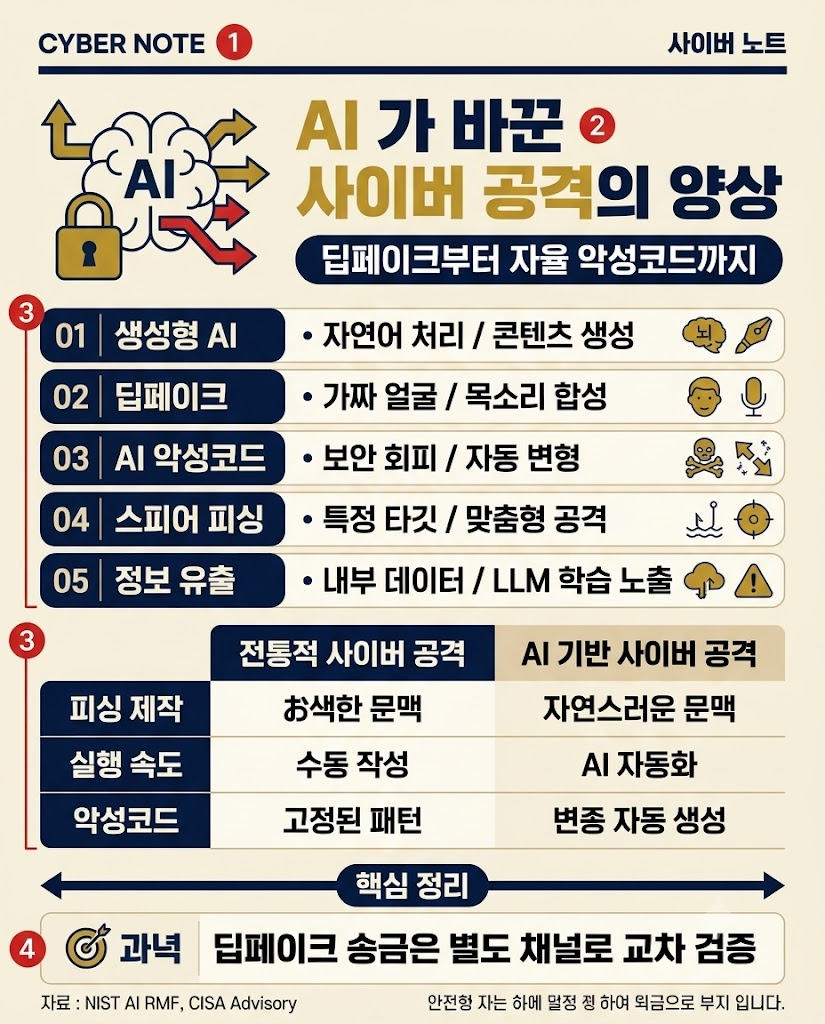
생성형 AI(Generative AI) 기술의 급격한 발전은 비즈니스 생산성을 혁신적으로 높여주었지만, 동시에 사이버 해커들에게도 고성능의 무기를 쥐여주었습니다. 어색한 문장의 과거 스팸 이메일과 달리, 현재의 AI는 맞춤법 오류 하나 없는 정교한 타깃 피싱 메일을 대량 작성하고, 임원 목소리를 그대로 복제한 딥페이크 사기를 수행하며, 백신을 우회하는 변종 악성코드를 스스로 생성합니다. 본문에서 AI가 바꾼 사이버 공격 양상과 이에 맞서는 실천 대응 가이드를 즉시 확인하시기 바랍니다.
한눈에 보는 AI 사이버보안 핵심 용어 사전
1. 생성형 AI (Generative AI)
텍스트, 이미지, 음성, 소스 코드 등 새로운 콘텐츠를 스스로 생성해내는 인공지능 기술(예: ChatGPT, Claude 등)입니다.
2. 딥페이크 (Deepfake)
인공지능 딥러닝 기술을 활용하여 특정 사람의 얼굴, 목소리, 행동을 진위 판별이 어려울 정도로 가짜로 합성해내는 기술입니다.
3. AI 악성코드 (AI-driven Malware)
보안 솔루션의 감시를 회피하기 위해 AI 알고리즘이 실시간으로 코드 구조를 변형하거나, 특정 조건에서만 악성 행위를 일으키도록 지능화된 악성 프로그램입니다.
4. 스피어 피싱 (Spear Phishing)
불특정 다수가 아닌 특정 개인이나 기업의 임직원을 타깃으로 삼아, 공개된 정보(SNS, 뉴스 등)를 수집한 뒤 정교하게 맞춤형으로 감행하는 사기 공격입니다.
5. 정보 유출 (Data Leakage via LLM)
임직원이 외부 생성형 AI 도구에 기업의 영업 비밀, 소스 코드, 고객 개인정보를 질문 형태로 입력했다가, 해당 데이터가 AI 학습용으로 수집되어 외부에 노출되는 보안 사고입니다.
생성형 AI가 바꾼 사이버 공격 양상의 3대 변화
과거의 사이버 공격은 해커 개인의 숙련도와 시간 투자에 의존했습니다. 그러나 생성형 AI의 등장으로 해킹의 '속도', '정교함', '규모'가 비약적으로 증가했습니다.
| 구분 | 전통적 사이버 공격 | AI 기반 사이버 공격 |
|---|---|---|
| 피싱 메일 제작 | 어색한 문맥, 번역기 오투, 조잡한 양식 | 자연스러운 문맥, 완벽한 현지화, 개인 맞춤형 피싱 |
| 공격 실행 속도 | 수동 타깃 조사 및 공격 코드 수작업 작성 | AI 자동화를 통한 초당 수천 건의 공격 타깃 탐지 |
| 악성코드 형태 | 고정된 패턴 (시그니처 기반 백신으로 탐지 가능) | AI가 스스로 형태를 바꾸는 지능형 변종 악성코드 |
| 진입 장벽 | 전문 해킹 지식을 보유한 고급 해커 중심 | AI 도구를 악용하여 초보자도 쉽게 해킹 시도 (DaaS) |
1. 초개인화된 딥페이크 피싱 및 스피어 피싱
해커는 타깃 대상의 링크드인, 인스타그램, 기업 홈페이지 정보를 AI에 학습시켜 대상자가 평소 사용하는 어조와 관심사로 정교한 이메일을 자동 생성합니다. 더 나아가 CEO의 음성을 단 3초 분량 샘플로 복제하여 재무 담당자에게 전화를 걸어 송금을 요구하는 '보이스 딥페이크' 사기가 급증하고 있습니다.
2. 자율 탐지 및 자동 변종 생성 AI 악성코드
AI 기술을 탑재한 악성코드는 보안 장비(샌드박스)에 들어갔는지 스스로 판단하여 감시 중일 때는 침묵하다가, 실제 사용자 환경에 도달하면 악성 행위를 개시합니다. 또한 백신의 시그니처 탐지를 피하기 위해 코드를 자동으로 다변화합니다.
3. 사내 생성형 AI 오남용을 통한 핵심 자산 유출
외부 공격뿐만 아니라 내부 위험도 증가했습니다. 개발자가 핵심 소스 코드의 버그를 잡기 위해, 혹은 기획자가 신제품 전략 문서를 교정받기 위해 외부 AI에 입력한 데이터가 모델 학습에 활용되면서 기업의 핵심 IP가 유출되는 사고가 잇따르고 있습니다.
AI 해킹에 대응하는 기업 및 개인 실천 지침 3단계
STEP 1: 사내 AI 사용 가이드라인 제정 및 DLP 설정
외부 생성형 AI 도구 사용 범위를 명확히 규정해야 합니다. 기업 전용 프라이빗 AI 모델(Enterprise License)을 도입하여 데이터 학습 저장을 차단하거나, 네트워크 DLP(데이터 유출 방지) 솔루션을 통해 민감 정보(소스 코드, 개인정보)가 AI 사이트로 전송되는 것을 차단하세요.
STEP 2: 딥페이크 송금/보이스 사기 방지를 위한 '다중 채널 교차 검증'
상급자나 거래처에서 이메일이나 전화로 긴급 자금 이체를 요청받을 경우, 음성이나 문자를 100% 신뢰하지 말고 반드시 사전에 약속된 '별도 내선 번호'나 '대면 확인'을 거치는 정식 결재 절차를 의무화해야 합니다.
STEP 3: AI 기반 이메일 및 샌드박스 보안 솔루션 도입
기존의 룰(Rule) 기반 이메일 필터는 정교한 AI 피싱 메일을 걸러내지 못합니다. 문맥과 평판, 자연어 처리(NLP)를 통해 AI 피싱 패턴을 식별하는 AI 기반 차세대 이메일 보안 솔루션을 도입해야 합니다.
자주 묻는 질문 (FAQ)
Q1. AI가 작정한 피싱 메일이나 딥페이크 음성은 사람이 구별할 수 없나요?
시각적, 청각적 구별이 갈수록 불가능에 가까워지고 있습니다. 따라서 '눈으로 구별하겠다'는 생각보다는 "긴급 송금 요청", "비밀번호 변경 링크" 등 전형적인 피싱 유도 패턴이 나타나면 본능적으로 의심하고, 별도 채널로 실제 사실 여부를 확인하는 '보안 프로세스'에 의존해야 합니다.
Q2. 무료 ChatGPT를 회사 업무에 쓸 때 보안 위험을 줄이려면 어떻게 해야 하나요?
무료 버전의 경우 입력한 데이터가 모델 학습에 이용될 수 있으므로, 설정(Settings) 메뉴의 'Data Controls'에서 'Improve the model for everyone(학습 이용)' 옵션을 즉시 비활성화(Off)해야 합니다. 하지만 가장 안전한 방법은 사내 비밀 데이터나 소스 코드를 절대로 입력하지 않는 것입니다.
마무리 및 후속 연재 안내
AI 기술은 해커에게도, 방어자에게도 강력한 무기입니다. AI를 악용한 공격이 정교해지는 만큼, 우리도 AI의 위험성을 인지하고 정교한 보안 프로세스와 차단 기법을 갖추어야 합니다.
다음 8편에서는 AI 공격을 역으로 AI 기술을 이용해 방어하는 'AI 보안 관제 실무: SIEM, SOAR, XDR 자동화와 이상징후 탐지'에 대해 심도 있게 알아보겠습니다.
- NIST Artificial Intelligence Risk Management Framework (AI RMF 1.0) (확인일: 2026-10-31)
- CISA / FBI Joint Advisory on AI-Assisted Cyber Threats (확인일: 2026-10-31)
'사이버보안' 카테고리의 다른 글
| CSPM과 CWPP 차이점 및 통합 관리 플랫폼 CNAPP이란? (0) | 2026.11.02 |
|---|---|
| 도커 쿠버네티스 보안 수칙: CWPP 및 컨테이너 취약점 점검 (0) | 2026.11.01 |
| 개발부터 배포까지 안전하게: DevSecOps 개념과 도입 방법 (0) | 2026.10.31 |


