
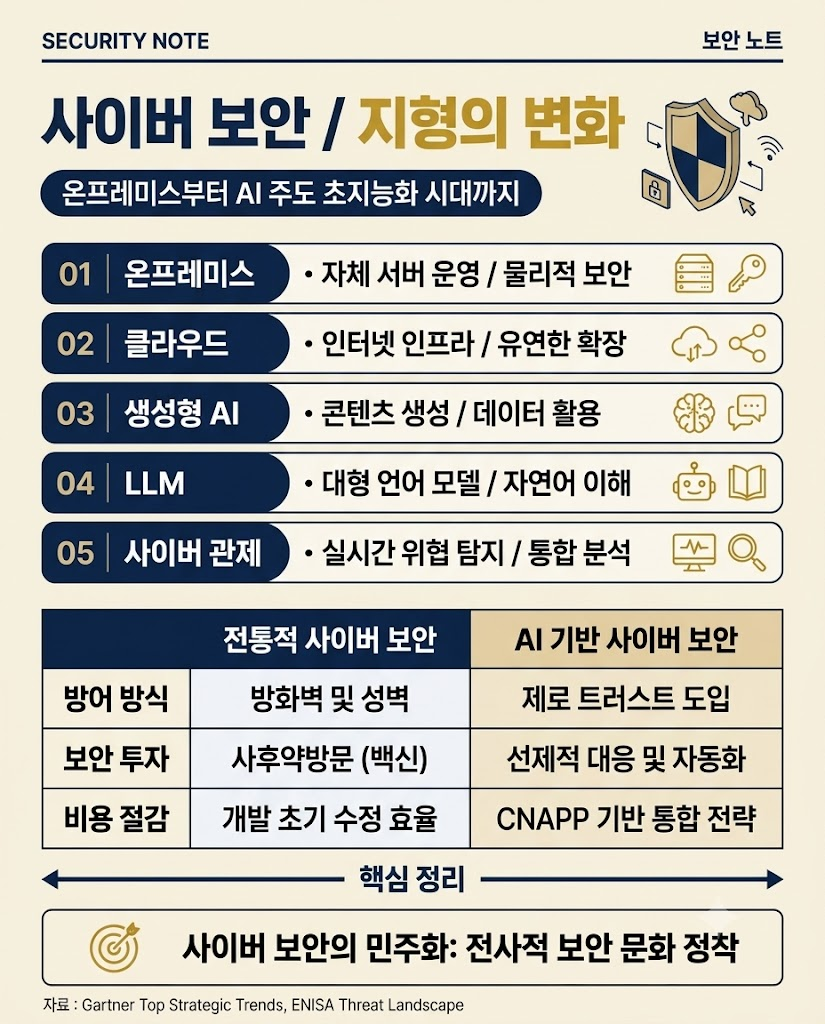
전통적인 온프레미스 서버 환경에서 시작해 대규모 클라우드 전환을 거치고, 이제는 생성형 AI와 LLM이 주도하는 초지능화 시대까지 사이버 보안의 지형은 눈부시게 진화했습니다. 과거처럼 방화벽 하나로 성벽을 쌓던 시대는 저물었으며, 클라우드와 AI를 포괄하는 거대한 보안 패러다임의 전환이 요구됩니다. 본문에서 지난 10편의 연재 내용을 총정리하고, 기업과 개인이 당장 실행해야 할 차세대 보안 로드맵 3대 요소를 즉시 확인하시기 바랍니다.
[총정리] 클라우드부터 AI 보안까지 10편 연재 흐름 한눈에 보기
PART 1: 클라우드 보안 기초 및 패러다임 변화 (1~3편)
1편: 온프레미스와의 차이 및 공동 책임 모델 | 2편: IAM 설정법과 제로 트러스트 접근 제어 | 3편: CSPM 형상 관리와 데이터 암호화 전략
PART 2: 클라우드 네이티브 보안 및 통합 (4~6편)
4편: DevSecOps와 Shift-Left 보안 파이프라인 | 5편: 도커·쿠버네티스 4C 보안과 CWPP | 6편: CSPM·CWPP·CIEM 통합 플랫폼 CNAPP
PART 3: AI 사이버보안과 미래 전략 (7~10편)
7편: 생성형 AI 위협과 딥페이크 피싱 대응 | 8편: AI 보안 관제 자동화 SIEM·SOAR·XDR | 9편: 프롬프트 인젝션과 LLM 보안 | 10편: 차세대 보안 로드맵 총집편
성공적인 차세대 보안 시스템 구축을 위한 3대 핵심 요소
급변하는 보안 위협 속에서 기업과 조직이 실효성 있는 방어 체계를 갖추려면 기술, 프로세스, 사람의 삼박자가 조화를 이루어야 합니다.
| 구분 | 핵심 영역 | 실천 과제 및 적용 전략 |
|---|---|---|
| 1. 기술 (Technology) | 아키텍처 및 솔루션 고도화 | 제로 트러스트 원칙 도입, CNAPP 기반 인프라 통합, AI 기반 자동 관제(SOAR) 구축 |
| 2. 프로세스 (Process) | 개발 및 운영 절차 표준화 | Shift-Left (DevSecOps) 파이프라인 정착, AI 사용 가이드라인 및 데이터 유출 방지(DLP) 수립 |
| 3. 사람 (People) | 보안 인식 제고 및 역량 강화 | 임직원 대상 모의 피싱 및 딥페이크 사기 예방 교육, 관리자 계정(MFA) 생활화 |
전통적 보안 투자 vs 차세대 통합 보안 전환 효과
과거의 보안 투자가 '사건 터진 후 백신 구매' 식의 사후약방문이었다면, 차세대 통합 보안은 취약점 수정 비용을 획기적으로 줄여줍니다. 개발 초기(Code) 단계에서 오류를 잡으면 배포 후(Cloud) 수정하는 것보다 비용을 최대 1/10 수준으로 절감할 수 있습니다.
2026년 이후 주목해야 할 미래 사이버 보안 핵심 트렌드
1. AI vs AI 공방전 (지능형 자동화 방어)
해커들도 AI로 악성코드를 대량 찍어내는 시대이므로, 방어자 역시 사람이 일일이 대응할 수 없습니다. SIEM과 SOAR, XDR을 잇는 완전 자동화된 AI 기반 방어 체계의 내실화가 기업 생존을 결정합니다.
2. AI 거버넌스와 LLM 방어 가드레일 표준화
사내 모든 LLM 서비스에 프롬프트 인젝션 방어 필터와 데이터 유출 방지(DLP) 가드레일 설치가 법적·제도적 필수 의무로 자리 잡게 됩니다.
3. 보안의 민주화 (개발자와 임직원의 보안 주체화)
보안은 더 이상 '보안팀만의 고립된 업무'가 아닙니다. 개발자는 코딩할 때 취약점을 먼저 살피고, 임직원은 의심스러운 딥페이크 소스를 스스로 의심하는 전사적 보안 문화가 정착되어야 합니다.
자주 묻는 질문 (FAQ)
Q1. 예산과 인력이 부족한 중소기업이나 스타트업은 차세대 보안 로드맵을 어디서부터 시작해야 하나요?
모든 것을 한 번에 구축하려 하면 실패합니다. 가장 먼저 ① 모든 관리자 계정에 MFA(다중 인증) 설정, ② 클라우드 스토리지 퍼블릭 공개 차단, ③ 코드 저장소에 오픈소스 취약점 스캐너(SCA) 연동 등 '돈이 들지 않거나 적게 드는 기초 설정'부터 단계적으로 실행하는 것이 현명합니다.
Q2. 이번 10편의 연재 내용을 블로그나 사내 세미나 자료로 활용해도 되나요?
네, 물론입니다. 본 연재는 구글 애드센스 SEO 구조와 최신 클라우드·AI 보안 가이드를 바탕으로 작성되었으므로, 블로그 발행뿐만 아니라 팀 내 보안 교육 자료나 스터디 교재로 유용하게 활용하실 수 있습니다.
마무리: 안전한 디지털 미래를 향한 첫걸음
클라우드에서 출발해 클라우드 네이티브를 거쳐 AI 사이버보안까지 달려온 10편의 여정을 마칩니다. 보안은 완성형 상태가 아니라 끝없이 진화하는 '과정'입니다. 오늘 점검한 작은 설정 하나가 미래의 거대한 보안 사고를 막아주는 든든한 방패가 될 것입니다.
지금까지 'AI 사이버보안' 연재 글을 애독해 주셔서 진심으로 감사드리며, 더욱 유익하고 깊이 있는 양질의 콘텐츠로 다시 찾아뵙겠습니다!
- Gartner Top Strategic Technology Trends / Cybersecurity Mesh Architecture (확인일: 2026-10-31)
- ENISA Threat Landscape & Cloud Security Guidelines (확인일: 2026-10-31)
'사이버보안' 카테고리의 다른 글
| AI 모델도 해킹당한다? 프롬프트 인젝션 공격과 LLM 보안 가이드 (0) | 2026.11.05 |
|---|---|
| AI 보안 관제 실무: SIEM SOAR XDR 자동화와 이상징후 탐지 (0) | 2026.11.04 |
| 생성형 AI 해킹 위협! 딥페이크 피싱과 AI 악성코드 대응법 (0) | 2026.11.03 |


